Domain imagevideos24.de kaufen?
Wir ziehen mit dem Projekt
imagevideos24.de um.
Sind Sie am Kauf der Domain
imagevideos24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain imagevideos24.de kaufen?
Was ist ein URL Parameter?
Was ist ein URL Parameter? Ein URL Parameter ist ein Teil einer URL, der zusätzliche Informationen übermittelt, die für die Webseite relevant sind. Diese Parameter werden normalerweise nach dem Fragezeichen in der URL angehängt und bestehen aus Schlüssel-Wert-Paaren. Sie können verwendet werden, um Filter, Sortierungen oder andere Einstellungen für die angezeigten Inhalte festzulegen. Durch die Verwendung von URL Parametern können Benutzer die Webseite personalisieren und bestimmte Aktionen ausführen, ohne die URL zu ändern. **
Wie lese ich mit JavaScript URL-Parameter aus?
Um URL-Parameter mit JavaScript auszulesen, kannst du die `URLSearchParams`-API verwenden. Du kannst die `URLSearchParams`-Klasse verwenden, um die URL-Query-Parameter zu analysieren und auf die Werte zuzugreifen. Du kannst dann die `get()`-Methode verwenden, um den Wert eines bestimmten Parameters zu erhalten. **

Ähnliche Suchbegriffe für URL-Parameter
Top-Angebote
Produkte zum Begriff URL-Parameter:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Gehört der URL-Parameter in einer URL noch zur URL oder ist das dann schon eine URI?
Ein URL-Parameter gehört immer noch zur URL. Eine URL (Uniform Resource Locator) ist eine spezifische Art von URI (Uniform Resource Identifier), die eine Ressource im Internet identifiziert. Ein URL-Parameter wird verwendet, um zusätzliche Informationen oder Parameter an eine bestimmte URL anzuhängen, um die Anfrage genauer zu spezifizieren. **
-
Wie kann ich in PowerShell URL-Parameter abhängig vom Datum ändern?
In PowerShell kannst du das aktuelle Datum mit dem Befehl `Get-Date` abrufen. Du kannst dann eine Bedingung erstellen, um zu überprüfen, ob das aktuelle Datum bestimmten Kriterien entspricht. Basierend auf dieser Bedingung kannst du die URL-Parameter entsprechend ändern und den Wert in deinem Skript verwenden. Du kannst beispielsweise eine If-Anweisung verwenden, um die URL-Parameter basierend auf dem aktuellen Datum zu aktualisieren. **
-
Wie kann ich einen Parameter aus einer externen JSON-Datei URL erhalten?
Um einen Parameter aus einer externen JSON-Datei URL zu erhalten, musst du zuerst die JSON-Datei von der URL herunterladen und in ein JSON-Objekt umwandeln. Anschließend kannst du auf den gewünschten Parameter im JSON-Objekt zugreifen und ihn verwenden. Du kannst dazu eine Programmiersprache wie JavaScript verwenden. **
-
Welcher Parameter wird für die automatische Tag Kennzeichnung in Google Ads in die Ziel URL eingefügt?
Welcher Parameter wird für die automatische Tag Kennzeichnung in Google Ads in die Ziel URL eingefügt? Dieser Parameter nennt sich "gclid" und wird automatisch an die URL angehängt, wenn die automatische Tag Kennzeichnung in den Google Ads Einstellungen aktiviert ist. Der "gclid" Parameter dient dazu, Conversions und Klicks von Google Ads Kampagnen zu verfolgen und zu messen. Durch die Verwendung dieses Parameters können Werbetreibende genau nachverfolgen, wie effektiv ihre Anzeigen sind und welche Conversions daraus resultieren. Es ist wichtig, dass dieser Parameter nicht manuell verändert oder entfernt wird, da dies die Tracking-Funktionalität beeinträchtigen kann. **

Adobe After Effects 76 ist eine Software zur Videobearbeitung und Animation.
Adobe After Effects 76 ist eine professionelle Software, die hauptsächlich für die Bearbeitung von Videos und die Erstellung von Animationen verwendet wird. Mit dieser Software können Benutzer visuelle Effekte, Motion Graphics und Animationen für Filme, Fernsehsendungen, Werbung und Social-Media-Inhalte erstellen. Adobe After Effects bietet eine Vielzahl von Tools und Funktionen, um Videos zu bearbeiten, Effekte hinzuzufügen und Animationen zu erstellen, um beeindruckende visuelle Ergebnisse zu erzielen. **
Adobe After Effects 77 ist eine Software zur Videobearbeitung und Animation.
Adobe After Effects 77 ist eine leistungsstarke Software, die hauptsächlich für die Bearbeitung von Videos und die Erstellung von Animationen verwendet wird. Mit dieser Software können Benutzer visuelle Effekte, Motion Graphics und Animationen für Filme, Fernsehsendungen, Werbung und Social-Media-Inhalte erstellen. Adobe After Effects bietet eine Vielzahl von Tools und Funktionen, die es Benutzern ermöglichen, ihre kreativen Ideen umzusetzen und professionelle Ergebnisse zu erzielen. Durch die Integration mit anderen Adobe-Produkten wie Adobe Premiere Pro können Benutzer nahtlos zwischen verschiedenen Programmen arbeiten und ihre Projekte effizient bearbeiten. **
Top-Angebote
Produkte zum Begriff URL-Parameter:
-
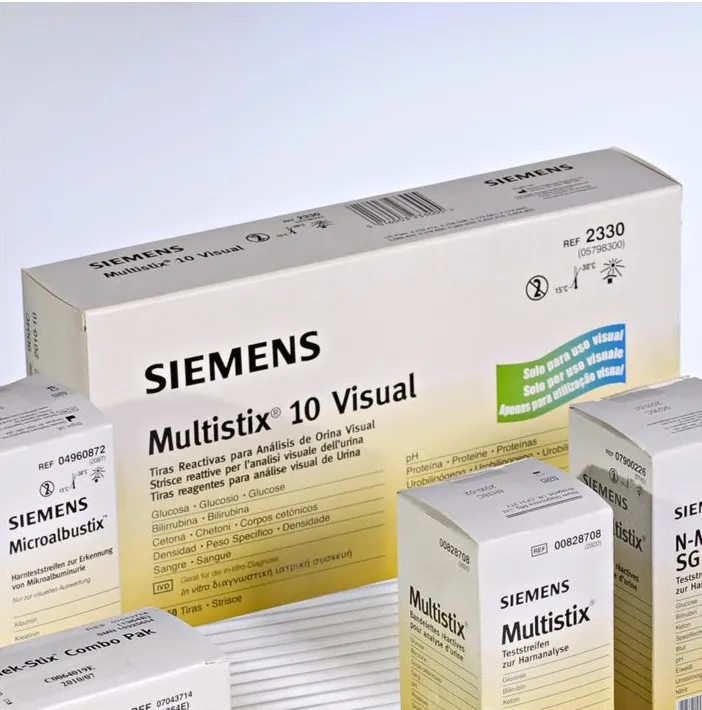
Urinteststreifen 10 ParameterDosierungAnwendung von Urinteststreifen 10 Parameter Jeder Plastikstreifen enthält in der Testzone feste, jeweils voneinander getrennte Test- und Reagenzfelder, auf die der Urin aufgebracht wird. Ergebnisse werden erzielt, indem die Farbveränderung der Reaktionsfelder mit den Farbfeldern auf dem Dosenetikett verglichen werden. Urinteststreifen 10 Parameter können in Ihrer Versandapotheke www.juvalis.de erworben werden.13,02 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Siemens Healthineers AG Siemens Multistix 10 Visual Urinteststreifen, 10 Parameter (5 × 50 Stück) 05798300.cls-tabelle { border-collapse: collapse; width: 100%; min-width: 400px; } .cls-tabelle td { border: 1px solid #ddd; padding: 8px; text-align: left; } .cls-tabelle-wrapper { overflow-x: auto; } .cls-separator { border: 0; border-top: 1px solid #e0e0e0; margin: 24px 0; } .cls-merkmale-box { background: #f9f9f9; padding: 16px 20px; border-left: 4px solid rgb(27, 94, 32); } Siemens Multistix 10 Visual – Urinteststreifen mit 10 Parametern zur visuellen Auswertung, 5 × 50 Stück Der Siemens Multistix 10 Visual liefert den kompletten Urinstatus ohne Analysegerät. Zehn Testfelder prüfen Leukozyten, Nitrit, Protein und Blut für Harnwege und Nieren, Glukose und Keton für den Stoffwechsel, Bilirubin und Urobilinogen als Hinweis auf Leber und Galle, dazu pH-Wert und spezifisches Gewicht. Abgelesen wird direkt an der Farbskala der Dose. Der Streifen ist ausschließlich für die visuelle Auswertung bestimmt und nicht mit CLINITEK-Geräten lesbar. Damit ist er die passende Wahl für Hausbesuch, Pflegeeinrichtung, Station und jede Praxis, die ohne Gerät arbeitet. Die Ascorbinsäure-Stabilisierung beugt Fehlmessungen durch Vitamin C vor; die kurze, biegsame Bauform erlaubt das Eintauchen auch in kleine Probenmengen. Die Packung enthält fünf Dosen mit je 50 Teststreifen . Das hat einen praktischen Vorteil gegenüber einer großen Dose: Geöffnet ist immer nur eine kleine Menge, die übrigen Streifen bleiben verschlossen und vor Feuchtigkeit geschützt. Außerdem lässt sich der Vorrat auf mehrere Behandlungsräume, Stationen oder Hausbesuchstaschen verteilen. Produktmerkmale Kompletter Urinstatus ohne Gerät: Ablesung an der Farbskala der Dose Fünf kleine Dosen: nur eine ist angebrochen, der Rest bleibt geschützt Vorrat teilbar: je eine Dose für Sprechzimmer, Labor oder Tasche Ascorbinsäure-stabilisiert: weniger Fehlmessungen durch Vitamin C Kurz und biegsam: auch für kleine Probenmengen Mit spezifischem Gewicht: Ergebnisse lassen sich nach Harnkonzentration einordnen Technische Daten Produkttyp Harnteststreifen, ausschließlich zur visuellen Auswertung Parameter semiquantitativ Spezifisches Gewicht, pH, Protein, Glukose, Keton, Leukozyten, Blut, Urobilinogen Parameter qualitativ Nitrit, Bilirubin Probenmaterial Frischer, gut gemischter Urin Ablesezeit Je Testfeld laut Dosenetikett, 30 bis 120 Sekunden Auswertung Visuell anhand der Farbskala auf der Dose; nicht mit CLINITEK-Geräten auswertbar Lagerung 15–30 °C, vor Licht, Wärme und Feuchtigkeit schützen; Trockenmittel in der Dose belassen Haltbarkeit Siehe Verpackung Packungsinhalt 5 Dosen mit je 50 Teststreifen (250 Stück) Kennzeichnung In-vitro-Diagnostikum, CE-gekennzeichnet Hersteller Siemens Healthcare Diagnostics (Siemens Healthineers) Die zehn Parameter im Überblick Parameter Hinweis auf Leukozyten Entzündung im Harntrakt Nitrit Nitritbildende Bakterien, Harnwegsinfekt Protein Nierenerkrankung Blut Erkrankungen von Nieren und ableitenden Harnwegen Glukose Diabetes mellitus Keton Stoffwechselentgleisung, Fasten Bilirubin Erkrankungen von Leber und Gallenwegen Urobilinogen Leberfunktion, gesteigerter Blutabbau pH-Wert Säure-Basen-Lage des Urins Spezifisches Gewicht Harnkonzentration; hilft bei der Einordnung der übrigen Felder Anwendung Frischen Mittelstrahlurin in einem sauberen, trockenen Gefäß auffangen und vor dem Test mischen. Einen Teststreifen entnehmen und die Dose sofort wieder fest verschließen. Die Testfelder nicht berühren. Alle Testfelder in den Urin eintauchen und den Streifen sofort wieder herausnehmen. Die Streifenkante am Gefäßrand abstreifen. Den Streifen nah an die Farbskala der Dose halten und jedes Testfeld zu der auf dem Etikett angegebenen Zeit ablesen, beginnend mit der kürzesten. Bei guter Beleuchtung ablesen und das Ergebnis dokumentieren. Maßgeblich sind die Packungsbeilage und das Dosenetikett des Herstellers. Häufige Fragen Was ist der Unterschied zwischen Multistix 10 Visual und Multistix 10 SG? Beide prüfen dieselben zehn Parameter. Der Multistix 10 Visual wird ausschließli67,53 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein URL Parameter?
Was ist ein URL Parameter? Ein URL Parameter ist ein Teil einer URL, der zusätzliche Informationen übermittelt, die für die Webseite relevant sind. Diese Parameter werden normalerweise nach dem Fragezeichen in der URL angehängt und bestehen aus Schlüssel-Wert-Paaren. Sie können verwendet werden, um Filter, Sortierungen oder andere Einstellungen für die angezeigten Inhalte festzulegen. Durch die Verwendung von URL Parametern können Benutzer die Webseite personalisieren und bestimmte Aktionen ausführen, ohne die URL zu ändern. **
-
Wie lese ich mit JavaScript URL-Parameter aus?
Um URL-Parameter mit JavaScript auszulesen, kannst du die `URLSearchParams`-API verwenden. Du kannst die `URLSearchParams`-Klasse verwenden, um die URL-Query-Parameter zu analysieren und auf die Werte zuzugreifen. Du kannst dann die `get()`-Methode verwenden, um den Wert eines bestimmten Parameters zu erhalten. **
-
Gehört der URL-Parameter in einer URL noch zur URL oder ist das dann schon eine URI?
Ein URL-Parameter gehört immer noch zur URL. Eine URL (Uniform Resource Locator) ist eine spezifische Art von URI (Uniform Resource Identifier), die eine Ressource im Internet identifiziert. Ein URL-Parameter wird verwendet, um zusätzliche Informationen oder Parameter an eine bestimmte URL anzuhängen, um die Anfrage genauer zu spezifizieren. **
-
Wie kann ich in PowerShell URL-Parameter abhängig vom Datum ändern?
In PowerShell kannst du das aktuelle Datum mit dem Befehl `Get-Date` abrufen. Du kannst dann eine Bedingung erstellen, um zu überprüfen, ob das aktuelle Datum bestimmten Kriterien entspricht. Basierend auf dieser Bedingung kannst du die URL-Parameter entsprechend ändern und den Wert in deinem Skript verwenden. Du kannst beispielsweise eine If-Anweisung verwenden, um die URL-Parameter basierend auf dem aktuellen Datum zu aktualisieren. **
Ähnliche Suchbegriffe für URL-Parameter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wendling, Eckhard: FilmproduktionFilmproduktion , Eine Einführung in die Produktionsleitung , Luftversorgung > Auto-Tuning & -Styling , Auflage: 3., völlig überarbeitete Auflage, Erscheinungsjahr: 20240806, Produktform: Kartoniert, Titel der Reihe: Praxis Film#46#, Autoren: Wendling, Eckhard~Wendling, Markus, Auflage: 24003, Auflage/Ausgabe: 3., völlig überarbeitete Auflage, Seitenzahl/Blattzahl: 304, Abbildungen: 25 Abbildungen, Keyword: Budget; Drehplanung; Fernsehen; Filmpraxis; Filmproduktion; Fortschrittskontrolle; Green Production; Kalkulation; Kinofilm; Liquidität; Nachhaltigkeit; Produktionsleitung; Produzent; Streaming-Anbieter, Fachschema: Fernsehen - Privatfernsehen~TV~Film~Kinematografie~Film / Recht, Produktion, Wirtschaft, Fachkategorie: Gesellschaft und Sozialwissenschaften, Warengruppe: HC/Theater/Ballett/Film/Fernsehen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 242, Breite: 173, Höhe: 22, Gewicht: 606, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,37,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Visual LiteracyVisual Literacy , Die Forderung nach mehr ¿Visual Literacy¿ respektive mehr ¿Visueller Kompetenz¿ ist alt und neu zugleich. An der Schnittstelle von Visueller Kommunikation und Pädagogik stellt sich die Frage, welche Wissensbestände und Fähigkeiten zum Rezipieren, Produzieren und Distribuieren von Bildern heute notwendig sind und welche Bedingungen erfüllt sein müssen, dass sich Kinder, Jugendliche und Erwachsene in ihren mediatisierten Lebenswelten möglichst kompetent und mündig bewegen können. Auf der Suche nach zeitgemäßen Visual Literacys schlägt der vorliegende Band die Brücke zur Diskussion um Digitalkompetenzen. Die theoretischen, empirischen sowie pädagogisch-praktischen Beiträge in diesem Buch beschäftigen sich mit Einbettungen von Bildern in Digitalmedien und Plattformen sowie mit den neuen Herausforderungen KI-generierter Bilder. Zudem verweisen sie aber auch auf das große Potenzial von Bildern, gesellschaftliche und technologische Komplexität zu veranschaulichen, sie erfahrbar und damit zugänglich zu machen für eine kritische gesellschaftliche Auseinandersetzung. Der Band Visual Literacy - Bildkompetenzen in digitalen Medien dokumentiert die Ergebnisse der gleichnamigen Tagung, die die DGPuK-Fachgruppen Medienpädagogik und Visuelle Kommunikation sowie das JFF - Institut für Medienpädagogik in Forschung und Praxis im Oktober 2023 in München veranstaltet haben. , Lautsprecher > Audio, Kommunikation & Navigation , Erscheinungsjahr: 20250206, Redaktion: Reißmann, Wolfgang~Venema, Rebecca~Autenrieth, Ulla~Brüggen, Niels, Seitenzahl/Blattzahl: 332, Keyword: Bildkompetenz; Erziehungswissenschaft; Kommunikationswissenschaft; Medienpadagogik; Mediensoziologie; Medienwissenschaft; Visuelle Kommunikation; Visuelle Kompetenz; digitale Medien, Fachschema: Cultural Studies~Kulturwissenschaften~Wissenschaft / Kulturwissenschaften~Medientheorie~Medienwissenschaft~Kommunikationswissenschaft, Fachkategorie: Kommunikationswissenschaft, Warengruppe: TB/Kommunikationswissenschaften, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 213, Breite: 142, Höhe: 20, Gewicht: 416, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,36,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich einen Parameter aus einer externen JSON-Datei URL erhalten?
Um einen Parameter aus einer externen JSON-Datei URL zu erhalten, musst du zuerst die JSON-Datei von der URL herunterladen und in ein JSON-Objekt umwandeln. Anschließend kannst du auf den gewünschten Parameter im JSON-Objekt zugreifen und ihn verwenden. Du kannst dazu eine Programmiersprache wie JavaScript verwenden. **
-
Welcher Parameter wird für die automatische Tag Kennzeichnung in Google Ads in die Ziel URL eingefügt?
Welcher Parameter wird für die automatische Tag Kennzeichnung in Google Ads in die Ziel URL eingefügt? Dieser Parameter nennt sich "gclid" und wird automatisch an die URL angehängt, wenn die automatische Tag Kennzeichnung in den Google Ads Einstellungen aktiviert ist. Der "gclid" Parameter dient dazu, Conversions und Klicks von Google Ads Kampagnen zu verfolgen und zu messen. Durch die Verwendung dieses Parameters können Werbetreibende genau nachverfolgen, wie effektiv ihre Anzeigen sind und welche Conversions daraus resultieren. Es ist wichtig, dass dieser Parameter nicht manuell verändert oder entfernt wird, da dies die Tracking-Funktionalität beeinträchtigen kann. **
-
Adobe After Effects 76 ist eine Software zur Videobearbeitung und Animation.
Adobe After Effects 76 ist eine professionelle Software, die hauptsächlich für die Bearbeitung von Videos und die Erstellung von Animationen verwendet wird. Mit dieser Software können Benutzer visuelle Effekte, Motion Graphics und Animationen für Filme, Fernsehsendungen, Werbung und Social-Media-Inhalte erstellen. Adobe After Effects bietet eine Vielzahl von Tools und Funktionen, um Videos zu bearbeiten, Effekte hinzuzufügen und Animationen zu erstellen, um beeindruckende visuelle Ergebnisse zu erzielen. **
-
Adobe After Effects 77 ist eine Software zur Videobearbeitung und Animation.
Adobe After Effects 77 ist eine leistungsstarke Software, die hauptsächlich für die Bearbeitung von Videos und die Erstellung von Animationen verwendet wird. Mit dieser Software können Benutzer visuelle Effekte, Motion Graphics und Animationen für Filme, Fernsehsendungen, Werbung und Social-Media-Inhalte erstellen. Adobe After Effects bietet eine Vielzahl von Tools und Funktionen, die es Benutzern ermöglichen, ihre kreativen Ideen umzusetzen und professionelle Ergebnisse zu erzielen. Durch die Integration mit anderen Adobe-Produkten wie Adobe Premiere Pro können Benutzer nahtlos zwischen verschiedenen Programmen arbeiten und ihre Projekte effizient bearbeiten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.